
2026年10月21日、高市早苗首相がXでPHPの重大な脆弱性について、当夜に公開される修正パッチへの対応準備を急ぐよう呼びかけた。速やかな更新が難しい場合の選択肢として、Webサイトの一時停止にも言及している。
この投稿を見て最初に感じたのは、なぜ首相本人がここまで具体的に呼びかけるのか、という疑問だった。脆弱性が見つかれば影響範囲を調べ、暫定対策を取り、パッチを検証して本番へ適用する。緊急時には夜間の作業もある。システムを運用するエンジニアにとって、こうした対応は日常業務の延長にある。
技術者への呼びかけとして読むと、すでに取り組んでいる仕事を国のトップから改めて指示されたように感じる。しかし、経営層へのリスク喚起や、管理を委託しているサイト運営者への周知として読むと、違う側面が見えてくる。
今回の脆弱性への対応と首相の発信について、エンジニアの立場から感じたことを記録しておきたい。
高市総理「大至急、PHPパッチ適用を」Xで異例の要請 エンジニアは評価「経営層に伝わる」
首相が個別のソフトウェア脆弱性について、Xで直接対応を呼び掛けるのは異例。エンジニアからは「総理が発信したことにより、経営層にもリスクが認知される」など一定の評価が出ている。(1/2 ページ)
https://www.itmedia.co.jp/news/article/2610/22/2000002483/
PHPの脆弱性と緊急対応
今回のPHP2Shellと呼ばれる2件の脆弱性は、CVE-2026-109618とCVE-2026-109619。PHP公式は両方をCVSS v4.0で9.2と評価し、2026年10月21日にPHP 8.5.12、8.4.27、8.3.36、8.2.35を公開した。
認証なしのリモートコード実行(RCE)につながる可能性があり、PHP-FPM、Apacheのmod_php、php-cgiなど、Webリクエストを処理する幅広いPHP環境が影響対象となった。
PHP is a popular general-purpose scripting language that powers everything from your blog to the most popular websites in the world.
https://www.php.net/archive/2026.php#2026-10-21-5

攻撃を試みる通信も観測され、Cloudflareはパッチ公開前からWAFルールを展開した。WAFなどで公開までのリスクを下げつつ、PHP本体の更新を進める必要がある。
Cloudflare deploys protections against php2shell vulnerability
Cloudflare has deployed default web application firewall (WAF) protections for newly disclosed PHP vulnerabilities before public disclosure. The rules use request and response signals to stop exploit attempts and prevent exposed data from reaching attackers.
https://blog.cloudflare.com/php-vulnerabilities-waf-protection/

影響範囲や攻撃経路は、PHPの実行方式、公開範囲、設定、権限によって変わる。各システムの構成に照らして確認する作業が発生する。
今回の脆弱性は緊急対応が必要な事案だった。私が考えたいのは、その対応を誰が判断し、誰が実行するのかという点だ。
エンジニアにとっては緊急時の運用業務
脆弱性が公表されると、運用側では次のように対応を進める。
- 公開情報と資産管理情報から、影響するシステムとバージョンを特定する。
- パッチ公開まではWAF、通信制限、公開範囲の変更などの暫定対策を選ぶ。
- 修正版を検証環境で確認し、本番適用の手順と切り戻し方法を決める。
- ローリング更新や段階的な反映を検討し、必要な停止範囲を決める。
- 対応が間に合わないシステムは隔離や一時停止を判断し、攻撃の痕跡も確認する。
緊急対応で深夜まで作業することはある。オンコール、変更管理、自動テスト、デプロイ手順を整えておくのも、そうした事態に備える運用側の仕事だと思う。
サービス全体の停止をどう考えるか
今回、一部のサービスやWebサイトでは緊急メンテナンスや一時停止が実施された。
公開システムと重要な内部処理が密結合していて、PHPの実行権限から広範なデータや機能へアクセスできる構成では、一つの侵入経路から被害が拡大し得る。データベースの権限、管理画面、内部API、ネットワークの分離が重要になる場面だ。
影響範囲を短時間で判断できず、いったん全体を止める判断もある。システムを分離していても、共有ランタイムや更新手順の都合で停止が必要になることはあるだろう。
私なら、緊急パッチのたびに全面停止する構成については、公開層と重要処理の結合度、権限の持たせ方、更新手順を見直したい。PHPを採用したことより、侵入された場合にどこまで影響が及ぶ設計なのかを重視している。
対応を決めるのは経営側の仕事
技術者が緊急対応を必要だと判断しても、営業時間外の作業やサービス停止には承認が要ることがある。
セキュリティ担当者は、攻撃リスク、顧客情報への影響、対応に必要な時間や人員、停止による損失を報告する。システム責任者は実行可能な手段を提示する。経営層はそれらを踏まえて、事業上の判断を下す。
例えば担当者が「本日中にパッチを適用したい」「適用が難しいので一時停止したい」と説明し、経営層がその提案を退けるケースを考える。
必要な報告とエスカレーションを行った後のリスク受容は、判断権限を持つ側の責任だと思う。対応を見送る場合も、判断の経緯と受け入れたリスクを記録する。経営層は顧客への義務や法令上の対応も含めて責任を負う。
経済産業省の「サイバーセキュリティ経営ガイドライン Ver.3.0」でも、経営者がリーダーシップを取り、予算・人材の確保や緊急対応体制を整備することが求められている。
https://www.meti.go.jp/policy/netsecurity/mng_guide.html
「総理が言ったから経営層が動く」ことへの違和感
今回の首相の投稿について、経営層に危険性が伝わり、サービス停止などの判断を後押しするという肯定的な意見があった。
私が特に引っかかったのは、この評価だった。
IPAの警告やセキュリティ担当者の説明で動かなかった経営者が、首相のX投稿を見て初めて動くとしたら、リスクの内容より発信者の地位が意思決定を左右している。
これは企業のセキュリティガバナンスの問題だと思う。首相の影響力で一時的に対応が進んでも、普段の意思決定体制はそのままだ。
次に重大な脆弱性が発見されたとき、その企業は首相の投稿を待たずに対応を決められるだろうか。私が気になっているのはそこだ。
共用レンタルサーバーの利用者ができること
格安の共用レンタルサーバーでWordPressを使う個人商店や小規模事業者も、今回の注意喚起を受け取る対象になる。
サイト運営者がPHPのバージョンを普段意識する機会は少ないかもしれない。PHP本体の更新はホスティング事業者が管理し、利用者には更新操作の権限が用意されていない契約もある。
WordPress公式は今回、PHP本体の修正が必要であることと、ホスティング事業者の案内を確認することを説明している。
Critical PHP Security Release
The PHP project has announced a security release that fixes two critical security vulnerabilities discovered in PHP. Due to the critical severity of the issues, site owners are encouraged to immedi…
https://wordpress.org/news/2026/10/critical-php-security-release/
さくらインターネットも共用レンタルサーバーなどを対象に、事業者側でPHPを更新する緊急メンテナンスを告知した。
https://support.sakura.ad.jp/mainte/mainteentry.php?id=39972
こうした環境でサイト運営者が確認したいのは、契約先が対応済みか、利用者側の操作が必要か、作業による影響があるかという情報だ。手順がわからないままPHPの設定を変更すれば、テーマやプラグインとの互換性が原因でサイトが動かなくなることも考えられる。停止後の復旧手順も含め、事業者の案内が重要になる。
注意喚起と問い合わせの集中
重大な脆弱性のニュースを見て不安になったサイト運営者は、契約先のレンタルサーバー会社へ問い合わせるだろう。
KAGOYAは2026年10月21日、セキュリティ関連報道などの影響で問い合わせが通常より増え、電話がつながりにくくなり、メールの回答にも時間がかかっていると告知した。
【KAGOYA】サポートセンターへのお問い合わせ状況について | KAGOYA
KAGOYA の最新情報のお知らせ。サービスのアップデートだけでなく、イベントやキャンペーンなどの情報も発信しています。
https://www.kagoya.jp/news/2026102137103/
首相による大規模な注意喚起は、こうした問い合わせの集中をさらに助長する可能性がある。事業者の更新作業が進んでいる最中に同じ確認が大量に届けば、緊急性の高い個別案件の対応にも影響する。
サイト運営者へ広く知らせるなら、契約先の対応状況を確認できるページや、利用者側で操作が必要なケースを併せて案内してほしい。知った人が次に何をすればよいかまで伝わる情報発信が必要だと思う。
エンジニアの情報収集と政府のX
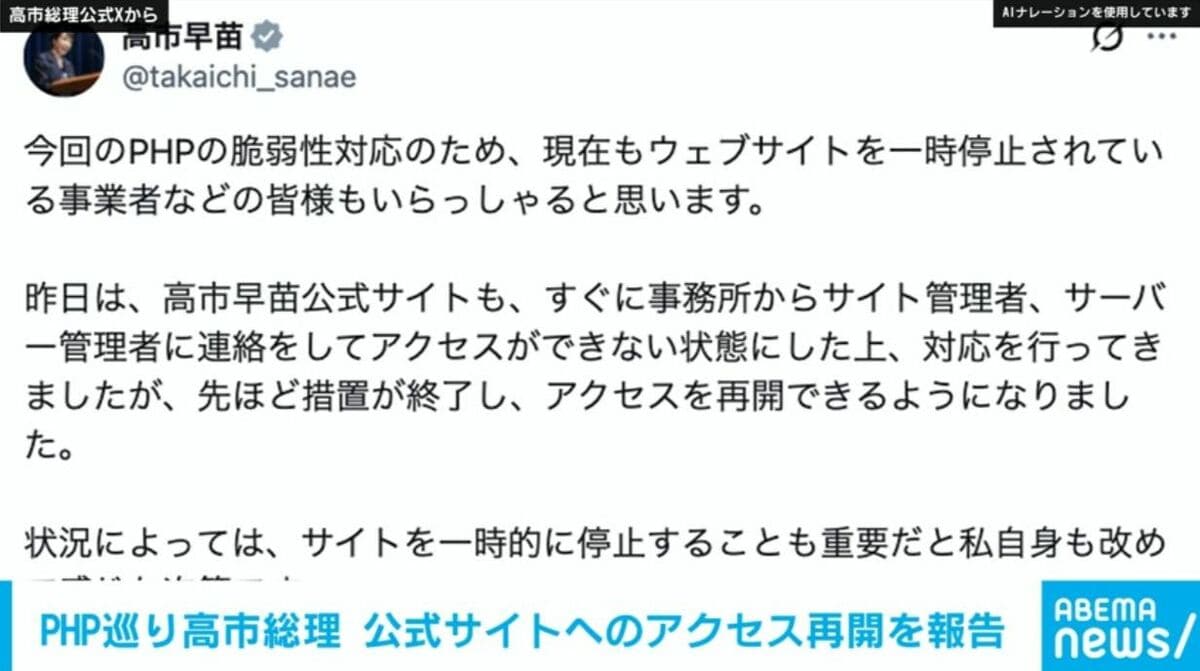
首相は10月22日の追加投稿で、自身の公式サイトも一時停止して対応したことを報告した。そのうえで、サイト管理者や委託先のサーバー管理者が国家サイバー統括室のXアカウントをフォローすれば、迅速な対応につながるという趣旨を述べている。
高市総理「状況によってはサイトを一時的に停止することも重要だと改めて感じた」 PHP巡り公式サイト一時停止も…アクセス再開を報告 | 経済・IT | ABEMA TIMES | アベマタイムズ
高市総理の公式Xが更新されました。「今回のPHPの脆弱性対応のため、現在もウェブサイトを一時停止されている事業者などの皆様もいらっしゃると思います。昨日は、高市早苗公式サイトも、すぐに事務所からサイト管理者、サーバー管理者に連絡をしてアクセス…
https://times.abema.tv/articles/-/10282840
脆弱性を日常的に扱うエンジニアは、PHP公式のアドバイザリ、OSやディストリビューションの提供元、利用中のサービスベンダーの通知などから情報を集めていると思う。
PHPの修正内容はPHP公式、実際に適用するパッケージは提供元のアドバイザリで確認する。攻撃の観測や国内の影響については、IPAや国家サイバー統括室の情報も参考になる。
業務での脆弱性管理には、公式のセキュリティ通知、メール、監視システムなど、継続的に確認できる経路を使いたい。私自身は、政府のXアカウントを技術的な判断の中心に据える必要性を感じない。
海外の政府機関も対応していた
今回の問題は海外でも大きく扱われた。米国のNSAは10月21日に緊急の更新準備を呼びかけ、英国NCSCも対象システムの特定、監視、更新、必要に応じたオフライン化を勧告した。
NSA Advisory: Critical Patches Recommended for PHP Vulnerabilities
FORT MEADE, Md. — PHP — short for PHP: Hypertext Preprocessor — works on most major operating systems. It runs directly on web servers and can be added into HTML to create
https://www.nsa.gov/Press-Room/Press-Releases-Statements/Press-Release-View/Article/4630238/nsa-advisory-php-updates/

Critical security issue affecting PHP
Updated: The NCSC is encouraging UK organisations to take immediate action to mitigate a security issue affecting PHP (CVE-2026-109618 and CVE-2026-109619).
https://www.ncsc.gov.uk/news/critical-security-issue-affecting-php

韓国では10月22日、大統領府の国家安保室が関係省庁を集めて緊急会議を開いたと報じられている。
South Korea activates emergency response to PHP security flaws
South Korea's government raised its private-sector cybersecurity alert level and activated emergency response measures on Thursday after critical flaws were discovered in the PHP web programming language, increasing the risk of hacking attacks.
https://www.reuters.com/world/asia-pacific/south-korea-activates-emergency-response-php-security-flaws-2026-10-22/

各国で政府や専門機関が緊急対応を進める中、日本では首相本人が一般のサイト運営者へパッチ適用準備や一時停止を呼びかけた。この発信主体の違いが、私には印象に残った。
首相の発信で何が変わるのだろうか
IPAは10月21日の事前注意喚起で、利用中の製品にPHPが使われているか把握できていない場合、提供元の情報を確認するよう案内していた。利用状況に応じて準備を進めるための情報だった。
【事前準備のお願い】PHPのセキュリティリリース公開予定について | 情報セキュリティ | IPA 独立行政法人 情報処理推進機構
情報処理推進機構(IPA)の「【事前準備のお願い】PHPのセキュリティリリース公開予定について」に関する情報です。
https://www.ipa.go.jp/security/security-alert/2026/pre-alert20261021.html
首相の投稿によって、初めてこの問題を知った経営者やサイト運営者もいただろう。広く知らせる効果はあると思う。
その先で必要になるのは、経営層がリスクを理解して対応を認めること、管理者が適用作業を進めること、更新を事業者へ委託している利用者が必要な案内を受け取ることだ。
専門機関の情報が必要な相手へ届く仕組みと、各組織がリスクを判断できる体制を整えることにこそ、継続的な意味があると感じている。
まとめ
今回のPHP脆弱性は重大で、現場では緊急対応が必要だった。私が首相の投稿を見て感じた違和感は、その技術的な対応と、経営判断や一般利用者への周知が一つの呼びかけに重なっていたことから来ていると思う。
エンジニアは一次情報を確認して対応する。経営層は報告を受けて事業リスクを判断する。共用レンタルサーバーの利用者には、事業者が対応状況と必要な操作を知らせる。政府の専門機関は、各組織が判断に使う情報を届ける。
特に気になるのは「総理が言ったから経営層が動く」という評価だ。セキュリティ担当者の説明を受けて判断する仕組みは、各企業が普段から持っていたい。
次の重大な脆弱性でも、首相の投稿を待たずに必要な対応を決められる組織であってほしい。


